تغییر رویکرد امنیتی دولت از دسترسی شبکهمحور به هویتمحور/ دورکاری محدودیت دسترسی کارمندان به اطلاعات سازمانی را تغییر نمیدهد
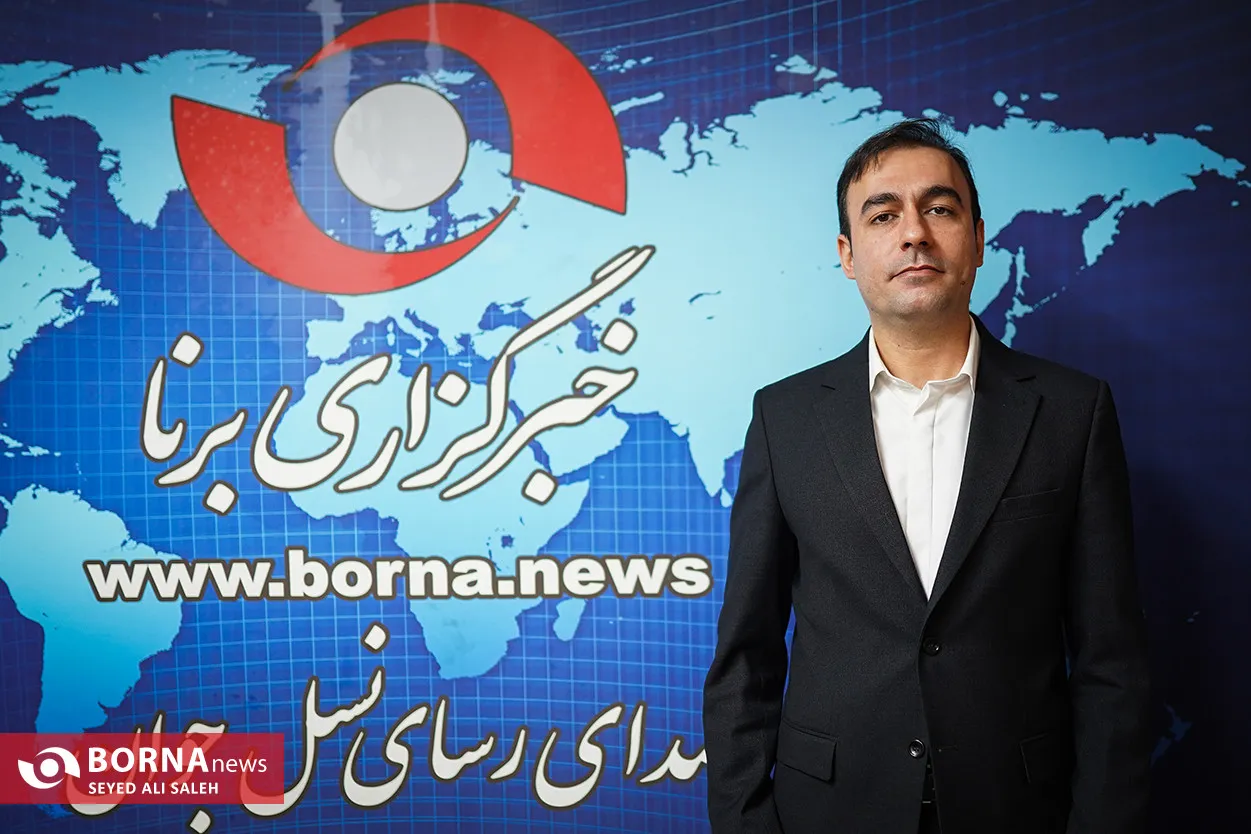
سجاد مکاری رئیس امور فناوری اطلاعات و امنیت فضای مجازی سازمان اداری و استخدامی کشور در گفتوگو با خبرنگار اقتصادی برنا با اشاره به ابلاغ آییننامه جدید مدیریت رفتوآمد کارکنان و تأکید آن بر دورکاری گفت: نقطه عطف دورکاری در نظام اداری ایران به سال ۱۳۸۹ بازمیگردد. در آن زمان آییننامهای با هدف افزایش بهرهوری، انعطافپذیری کاری و کاهش رفتوآمد کارکنان ابلاغ شد که شناسایی مشاغل قابل انجام بهصورت دورکاری را در دستور کار قرار میداد.
وی افزود: حدود یک دهه بعد و همزمان با شیوع بیماری کووید ۱۹ اصلاحاتی در این آییننامه انجام شد و نسخه جدید آن در سال ۱۳۹۹ ابلاغ شد. در ادامه نیز در اواخر مهرماه سال ۱۴۰۵ آییننامه مدیریت رفتوآمد کارکنان با محوریت دورکاری مجدداً ابلاغ شد.
مکاری با بیان اینکه آییننامه جدید بر مدیریت انرژی تأکید دارد اظهار کرد: در این آییننامه سازوکارهایی برای فراهم کردن دسترسی کارکنان به سامانههای مورد نیاز در نظر گرفته شده است. بر اساس تبصره ۳ این آییننامه دستگاههای اجرایی موظفند تمامی فعالیتها یا بخشهایی از فعالیتهای خود را که قابلیت انجام بهصورت دورکاری دارند با رعایت ملاحظات امنیتی و الزامات فنی برای کارکنان فراهم کنند.
دورکاری کارکنان دولت به سطح آمادگی فناوری و امنیت دستگاهها بستگی دارد
وی ادامه داد: یکی از تأکیدات اصلی آییننامه استمرار و تداوم ارائه خدمات دستگاههای اجرایی است. بنابراین اگر ماهیت یک خدمت بهگونهای باشد که امکان ارائه آن بهصورت دورکاری وجود نداشته باشد کارکنان آن بخش نمیتوانند مشمول این شیوه کاری شوند. دستگاهها ابتدا باید خدمات قابل ارائه از راه دور را شناسایی کنند و سپس زیرساختها و الزامات فنی لازم را برای اجرای آن فراهم آورند.
رئیس امور فناوری اطلاعات و امنیت فضای مجازی سازمان اداری و استخدامی کشور درباره مدت دورکاری کارکنان گفت: در آییننامه جدید دو روز در هفته برای دورکاری کارکنان دستگاههای اجرایی در نظر گرفته شده است. البته نحوه اجرای این موضوع به سطح بلوغ فناوری اطلاعات، آمادگی زیرساختی و امنیتی دستگاهها و همچنین میزان حساسیت سامانههای مورد استفاده آنها بستگی دارد.
مکاری با اشاره به تفاوت سطح آمادگی دستگاههای اجرایی افزود: برخی دستگاهها سامانههایی دارند که به دلیل حساسیت و ملاحظات امنیتی صرفاً در شبکه ایزوله و داخلی سازمان قابل استفاده هستند و امکان دسترسی به آنها خارج از این شبکه وجود ندارد. در مقابل سامانههای عمومی و خدمات مشترک میان دستگاههای اجرایی نیز وجود دارند که با توجه به سطح آمادگی و الزامات امنیتی هر دستگاه امکان فراهم کردن دسترسی به آنها در بستر دورکاری وجود دارد.
وی درباره سامانه دورکاری سازمان اداری و استخدامی کشور و امکان استفاده سایر دستگاهها از آن اظهار کرد: بر اساس تبصره ۳ آییننامه هر دستگاه اجرایی موظف است متناسب با ظرفیت، شناخت از زیرساختها و سطح بلوغ امنیتی خود، شرایط لازم برای دورکاری کارکنان را فراهم کند. سازمان اداری و استخدامی نیز متناسب با شرایط خود، زیرساخت لازم را برای دسترسی کارکنانش فراهم کرده است.
وی ادامه داد: در حال حاضر مذاکراتی را برای فراهم کردن این زیرساخت برای سازمانهای تابعه از جمله سازمان ملی بهرهوری و مرکز آموزش مدیریت دولتی در دستور کار داریم تا امکان استفاده یکپارچه این مجموعهها از بستر سامانه دورکاری و پروتکلهای مربوطه فراهم شود.
مکاری در پاسخ به پرسشی درباره امنیت اطلاعات سازمانی هنگام استفاده کارکنان از تجهیزات شخصی در دورکاری گفت: سامانه دورکاری از نظر ضوابط دسترسی به اطلاعات، تفاوتی با سایر سامانههای سازمانی ندارد. همانطور که یک کارمند در محیط سازمان بر اساس سطح دسترسی و پروتکلهای مشخص به اطلاعات دسترسی پیدا میکند در خارج از محل کار نیز همان محدودیتها و ضوابط برای او برقرار است.
دورکاری کارکنان دولت محدودیتهای دسترسی به اطلاعات سازمانی را تغییر نمیدهد
رئیس امور فناوری اطلاعات و امنیت فضای مجازی سازمان اداری و استخدامی کشور تصریح کرد: اگر کارمندی در محیط سازمان مجاز به دسترسی به اطلاعات مشخصی نباشد یا اجازه دریافت خروجی از آن اطلاعات را نداشته باشد، در زمان دورکاری نیز این محدودیت برقرار خواهد بود. بستر دورکاری صرفاً لایه ارتباطی لازم را فراهم میکند تا کارکنان بتوانند از خارج از سازمان به سامانههایی که مجاز به استفاده از آنها هستند دسترسی داشته باشند.
وی با اشاره به تغییر رویکرد امنیتی در دسترسی به سامانههای سازمانی گفت: یکی از موضوعات مهم در این زمینه، تغییر رویکرد از دسترسی شبکهمحور به دسترسی هویتمحور است. در این مدل، دسترسی کارکنان بر اساس هویت و مجوزهای مشخص آنها تعریف میشود و هر کارمند صرفاً به داراییها و سامانههایی دسترسی خواهد داشت که مجاز به استفاده از آنهاست.
مکاری افزود: پروتکلهای مربوط به میزان دسترسی به سامانهها و امکان خروج اطلاعات نیز در شرایط دورکاری همانند محیط سازمان اجرا میشوند؛ بنابراین تغییر محل انجام کار به معنای تغییر در سطح دسترسی کارکنان یا حذف محدودیتهای امنیتی نیست.
وی با بیان اینکه استفاده از تجهیزات سازمانی میتواند به افزایش امنیت دورکاری کمک کند، اظهار کرد: دستگاههای اجرایی متناسب با سطح بلوغ و شرایط خود میتوانند برخی تجهیزات و ابزارهای ارتباطی را در اختیار کارکنان قرار دهند. در صورت استفاده از تجهیزات سازمانی، ابزارهایی مانند سامانههای پایش، آنتیویروس و سایر امکانات امنیتی نیز در لایه فناوری اطلاعات مورد استفاده قرار میگیرند.
وی ادامه داد: در سازمان اداری و استخدامی نیز فراخوانی برای بهروزرسانی مجدد برخی ابزارها و تجهیزات انجام شده و موضوع آنتیویروسها و سایر الزامات امنیتی در دستور کار قرار گرفته است. پروتکلهای امنیتی نیز لایه حفاظتی بیشتری برای اطمینان از امنیت کانال ارتباطی ایجاد میکنند.
تأیید هویت چندمرحلهای برای دسترسی امن کارکنان به سامانههای حساس
رئیس امور فناوری اطلاعات و امنیت فضای مجازی سازمان اداری و استخدامی کشور با اشاره به تفاوت سطح حساسیت سامانههای دستگاههای اجرایی گفت: برخی دستگاهها به دلیل حساسیت بالاتر سامانههای خود، اقدامات امنیتی بیشتری از جمله تأیید هویت چندمرحلهای را در نظر گرفتهاند تا امنیت دسترسی کارکنان تضمین شود.
مکاری تأکید کرد: امنیت هیچگاه به معنای ایجاد یک سد صددرصدی نیست و نمیتوان در هیچ شرایطی تضمین کامل ارائه کرد. با این حال، هر دستگاه اجرایی متناسب با نوع و میزان حساسیت سامانههای خود تصمیم میگیرد که کدام سامانهها با رعایت پروتکلها و الزامات امنیتی در اختیار کارکنان دورکار قرار بگیرند.
وی افزود: تمامی سامانههای سازمان اداری و استخدامی نیز لزوماً در بستر دورکاری قرار نمیگیرند و تنها سامانههایی امکان استفاده از این بستر را خواهند داشت که الزامات و چارچوبهای امنیتی تعیینشده را رعایت کنند. دستگاههای اجرایی نیز باید بر اساس همین چارچوبها و چکلیستهای امنیتی درباره ارائه دسترسی به سامانههای خود تصمیم بگیرند.
مکاری در ادامه درباره شاخصهای فنی استمرار خدمات دستگاههای اجرایی اظهار کرد: دستگاههای اجرایی در مجموع حدود چهار هزار و ۶۰۰ خدمت دارند که باید در سطوح مختلف به شهروندان، سایر دستگاههای اجرایی و بخش خصوصی ارائه شود. هر دستگاه با توجه به نوع خدمات و شرایط فنی خود تصمیم میگیرد که این خدمات با چه سازوکاری در دسترس قرار بگیرند.
وی با اشاره به احتمال بروز اختلال در دسترسی کارکنان دورکار به سامانهها گفت: آییننامه جدید تلاش نکرده است یک نسخه واحد برای تمامی دستگاههای اجرایی در نظر بگیرد، زیرا سطح بلوغ فناوری اطلاعات و نوع سامانههای دستگاهها با یکدیگر متفاوت است. هر دستگاه باید بر اساس شناختی که از خدمات و زیرساختهای خود دارد، درباره نحوه ارائه آنها در بستر دورکاری تصمیمگیری کند.
وی ادامه داد: اگر سامانهای که در بستر دورکاری ارائه میشود با قطعی یا اختلال مواجه شود، واحد فناوری اطلاعات یا بخشهای متولی در دستگاه مربوطه مسئولیت دارند در کوتاهترین زمان ممکن برای برطرف کردن مشکل و برقراری مجدد خدمت اقدام کنند.
مکاری خاطرنشان کرد: چنانچه دستگاه اجرایی تشخیص دهد که ارائه یک خدمت در بستر دورکاری میتواند اختلال قابل توجهی در روند ارائه آن ایجاد کند، الزامی به انتقال آن خدمت به این بستر ندارد و میتواند انجام آن را به حضور کارکنان در محل دستگاه منوط کند.
انتهای پیام/