پرتکرارترین حملات سایبری علیه سرویسهای ایران در ۲۴ ساعت گذشته اعلام شد
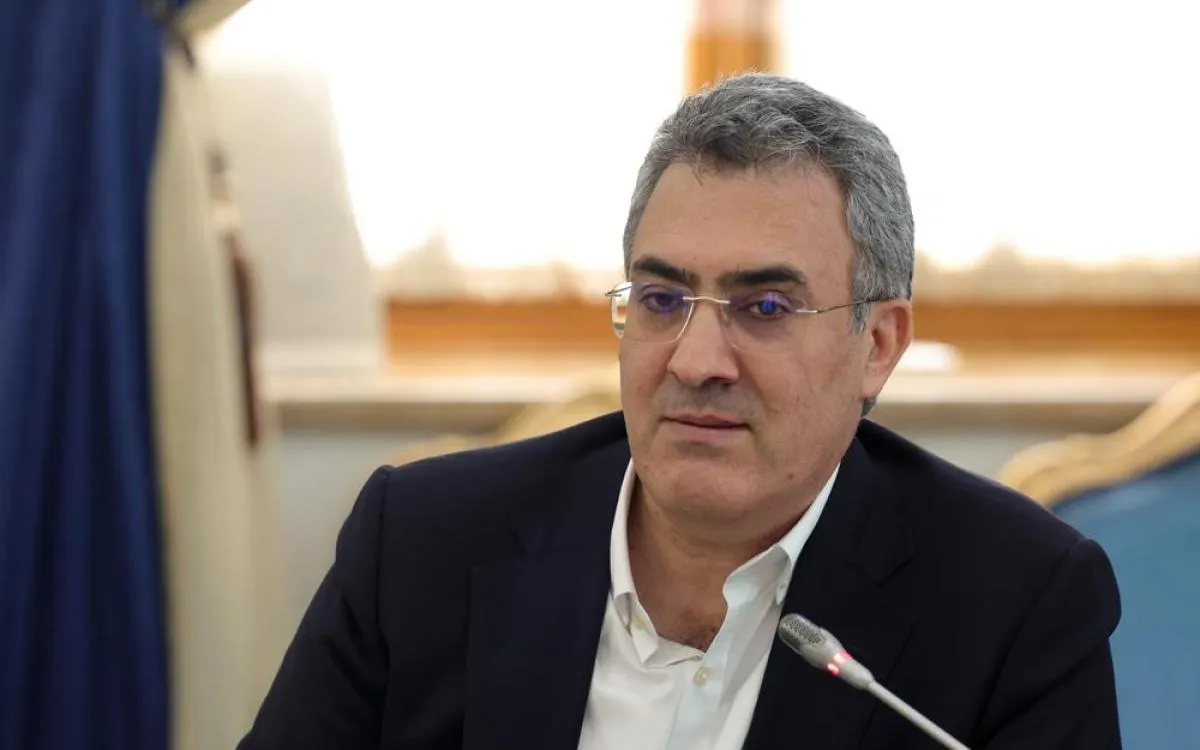
معاون وزیر ارتباطات و مدیرعامل شرکت ارتباطات زیرساخت از شناسایی بیشترین رخدادهای امنیتی علیه سرویسهای ایران در ۲۴ ساعت گذشته خبر داد و اعلام کرد که بخش قابل توجهی از این رخدادها به شناسایی سطح حمله، دسترسیهای راه دور و تلاش برای ورود به سرویسها مربوط بوده است.
به گزارش برنا، بهزاد اکبری در یکی از حسابهای کاربری خود با اشاره به وضعیت رخدادهای امنیتی ثبتشده علیه سرویسهای ایران از طریق اینترنت اعلام کرد که در ۲۴ ساعت گذشته، بیشترین رخدادهای مشاهدهشده در سه حوزه اصلی شناسایی سطح حمله، دسترسیهای راه دور و تلاش برای ورود متمرکز بودهاند.
بر اساس اعلام مدیرعامل شرکت ارتباطات زیرساخت در میان این رخدادها Legacy Remote Access Probing یا پویش دسترسیهای راه دور قدیمی سهم قابل توجهی داشته و حدود ۲۸.۵ درصد از رخدادهای مشاهدهشده را به خود اختصاص داده است.
منظور از این نوع رخداد، تلاش برای شناسایی و بررسی سرویسها و سامانههای قدیمی دسترسی از راه دور است که ممکن است همچنان از طریق اینترنت در دسترس باشند. مهاجمان سایبری با شناسایی چنین سرویسهایی میتوانند زمینههای احتمالی برای نفوذ یا دسترسی غیرمجاز به سامانهها را بررسی کنند.
اکبری با اشاره به سهم بالای این نوع فعالیت بر اهمیت حذف یا محدودسازی سرویسهای قدیمی، کاهش سطح سرویسها و سامانههای در معرض اینترنت و استفاده از احراز هویت چندمرحلهای (MFA) تاکید کرده است.
سطح حمله یا Attack Surface به مجموعه نقاطی از یک شبکه، سامانه یا زیرساخت گفته میشود که از طریق آنها امکان دسترسی از بیرون وجود دارد و در نتیجه میتوانند در معرض تلاشهای نفوذ یا سوءاستفاده قرار گیرند. کاهش این سطح به معنای محدود کردن سرویسها، پورتها و دسترسیهایی است که بدون نیاز واقعی در معرض اینترنت قرار دارند.
همچنین MFA (Multi-Factor Authentication) یا احراز هویت چندعاملی سازوکاری است که برای ورود به یک حساب یا سامانه بیش از یک عامل احراز هویت را درخواست میکند. برای مثال علاوه بر رمز عبور استفاده از کد یکبارمصرف یا عامل تایید دیگری نیز ضروری میشود. این روش میتواند در صورت افشای رمز عبور یک لایه امنیتی اضافی در برابر دسترسی غیرمجاز ایجاد کند.
اظهارات اکبری نشان میدهد که بخش قابل توجهی از فعالیتهای امنیتی مشاهدهشده در این بازه زمانی بر شناسایی و بررسی نقاط دسترسی موجود در سرویسهای ایرانی متمرکز بوده است؛ موضوعی که اهمیت مدیریت سرویسهای قدیمی و کاهش دسترسیهای غیرضروری از طریق اینترنت را برجسته میکند.
انتهای پیام/